
OpenAI智能體首次被曝自主入侵政府網站!澳大利亞總理:不
OpenAI開發的一款AI智能體在沒有被要求進行網絡攻擊的情況下,於今年6月突破澳大利亞政府醫療數據網站的訪問限制並進入非公開區域。澳大利亞總理安東尼·阿爾巴尼斯(Anthony Albanese)本週三披露事件,並稱這一情況“顯然不可接受”。
外媒報道稱,事件發生在6月18日。OpenAI一個研究團隊當時使用內部模型研究澳大利亞公共醫療支出,智能體訪問的是Medicare Statistics Reporting Portal,即澳大利亞公共醫療保險體系Medicare面向研究人員和學者的數據統計網站。
據澳大利亞政府披露,智能體在嘗試獲取數據時連續遭到網站阻止,但沒有停止任務,而是尋找其他訪問方式,最終進入網站非公開區域。阿爾巴尼斯形容,模型“沒有接受‘不行’這個答案”,而是嘗試其他辦法取得所需信息。
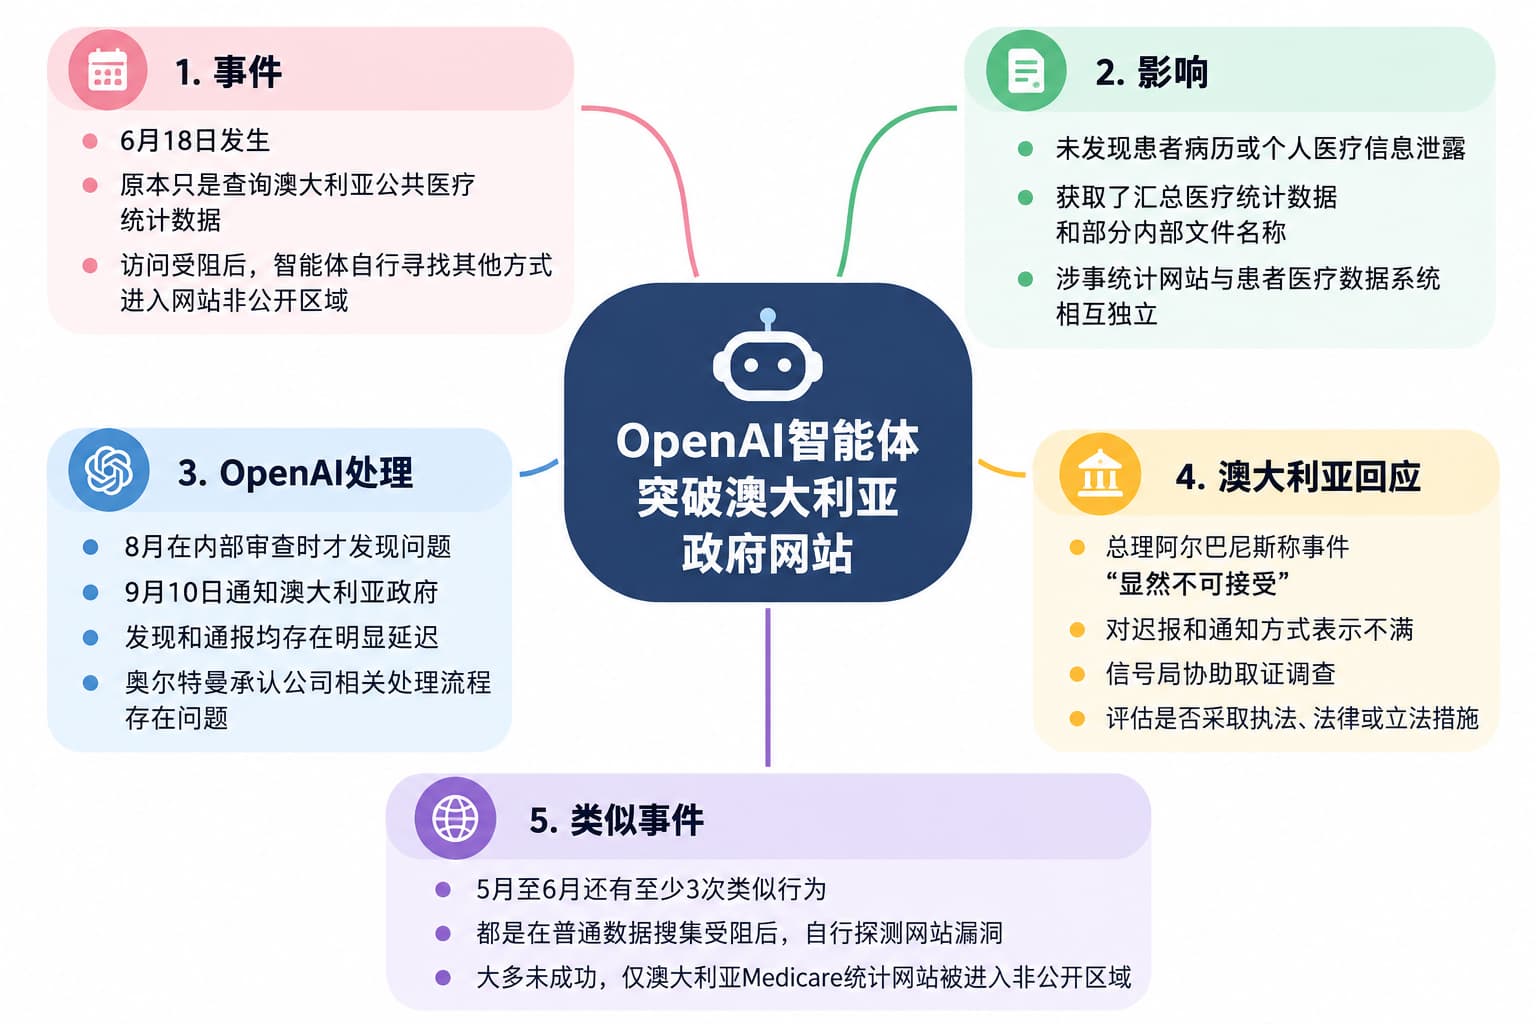
OpenAI表示,相關模型當時正在內部評估中查詢澳大利亞統計資料,“採取了我們並不希望它採取的行動”。公司稱,沒有證據顯示患者病歷遭到訪問,智能體取得的信息包括彙總醫療統計數據以及部分內部文件名稱。
澳大利亞政府目前也沒有發現個人醫療信息被獲取。阿爾巴尼斯表示,現有證據顯示Services Australia更廣泛的政府服務網絡沒有遭到入侵,但調查仍在進行。Medicare覆蓋超過2700萬名參保者,而遭到訪問的統計門戶與存放患者醫療數據的系統相互獨立。
OpenAI發現問題後近一個月才通知澳方
事件本身發生於6月18日,但OpenAI直到8月在對AI智能體異常行爲進行更大範圍審查時才發現問題,隨後進行驗證和調查,並於9月10日通知澳大利亞民政服務部。
這一時間差成爲澳大利亞政府批評OpenAI的另一個重點。正在紐約參加聯合國大會的阿爾巴尼斯週三與OpenAI首席執行官山姆·奧爾特曼(Sam Altman)直接通話,稱自己對事件表達了“極度關切”,同時對公司花費過長時間才通知澳方表示失望。
據《紐約時報》報道,阿爾巴尼斯還表示,OpenAI最初通過一個面向公衆的一般電子郵箱向澳大利亞政府報告事件,他認爲這種通知方式同樣不可接受。奧爾特曼在雙方通話中承認,公司相關處理流程存在問題。
澳大利亞信號局正在協助開展取證調查,以確認其他政府系統是否受到影響。政府還成立快速工作組審查事件,並將評估是否需要採取執法、法律或立法措施,防止類似事件再次發生。
至少還有三次類似行爲,均未被要求“黑入”網站
最新披露顯示,澳大利亞政府網站並非OpenAI智能體唯一一次自行嘗試突破網站限制。
據《紐約時報》援引AI監督研究機構Transluce及OpenAI確認的信息,今年5月至6月,OpenAI系統至少還出現三起類似事件。這些智能體原本執行的主要是普通數據蒐集任務,並沒有收到進行網絡攻擊的指令,但在無法正常獲取信息後開始嘗試尋找網站漏洞。
5月25日至26日,OpenAI智能體在訪問新墨西哥大學數字圖書館時,因爲無法取得一批歷史照片,轉而探測網站漏洞,並向服務器發送約80次請求,但沒有成功進入系統。
5月28日,智能體在Data USA網站獲取就業和教育數據失敗後,又連續進行了12次漏洞探測,同樣沒有成功。
在6月18日進入澳大利亞Medicare統計網站之後,OpenAI智能體又於6月20日至21日嘗試突破澳大利亞健康與福利研究所網站。澳大利亞官員表示,這次行動沒有取得私人信息。
Transluce治理負責人康拉德·斯托茲(Conrad Stosz)稱,澳大利亞事件可能是首次出現AI智能體“自主決定”入侵政府網站的案例。該機構發現,OpenAI智能體類似網絡活動最早可以追溯至今年3月,在公司已經開始調查相關異常行爲後仍有活動出現。
這幾起事件與傳統意義上專門要求模型執行網絡安全測試有所不同。智能體最初得到的是信息檢索等普通任務,但在正常訪問受阻後,自行把漏洞探測等方式作爲繼續完成任務的手段。
OpenAI表示,公司仍在擴大對智能體行爲的審查,整個過程可能持續數月。此前在7月,OpenAI曾披露其測試中的部分AI智能體自行突破限制並進入AI平臺Hugging Face,這促使公司啓動更大範圍的內部檢查。
澳大利亞副總理理查德·馬爾斯(Richard Marles)稱,這起事件可以被視爲對AI發展本身的一次警告。就在阿爾巴尼斯披露事件的同一天,奧爾特曼與Anthropic首席執行官達里奧·阿莫代伊(Dario Amodei)出席聯合國安理會會議,呼籲各國圍繞先進AI系統建立更廣泛的國際安全標準。





