
PHP漏洞衝擊全球網站,網絡安全股迎來資金追捧
全球廣泛使用的編程語言PHP曝出嚴重安全漏洞後,多地政府機構、企業和網站運營商迅速進入緊急修補狀態,網絡安全需求升溫也直接傳導至資本市場。
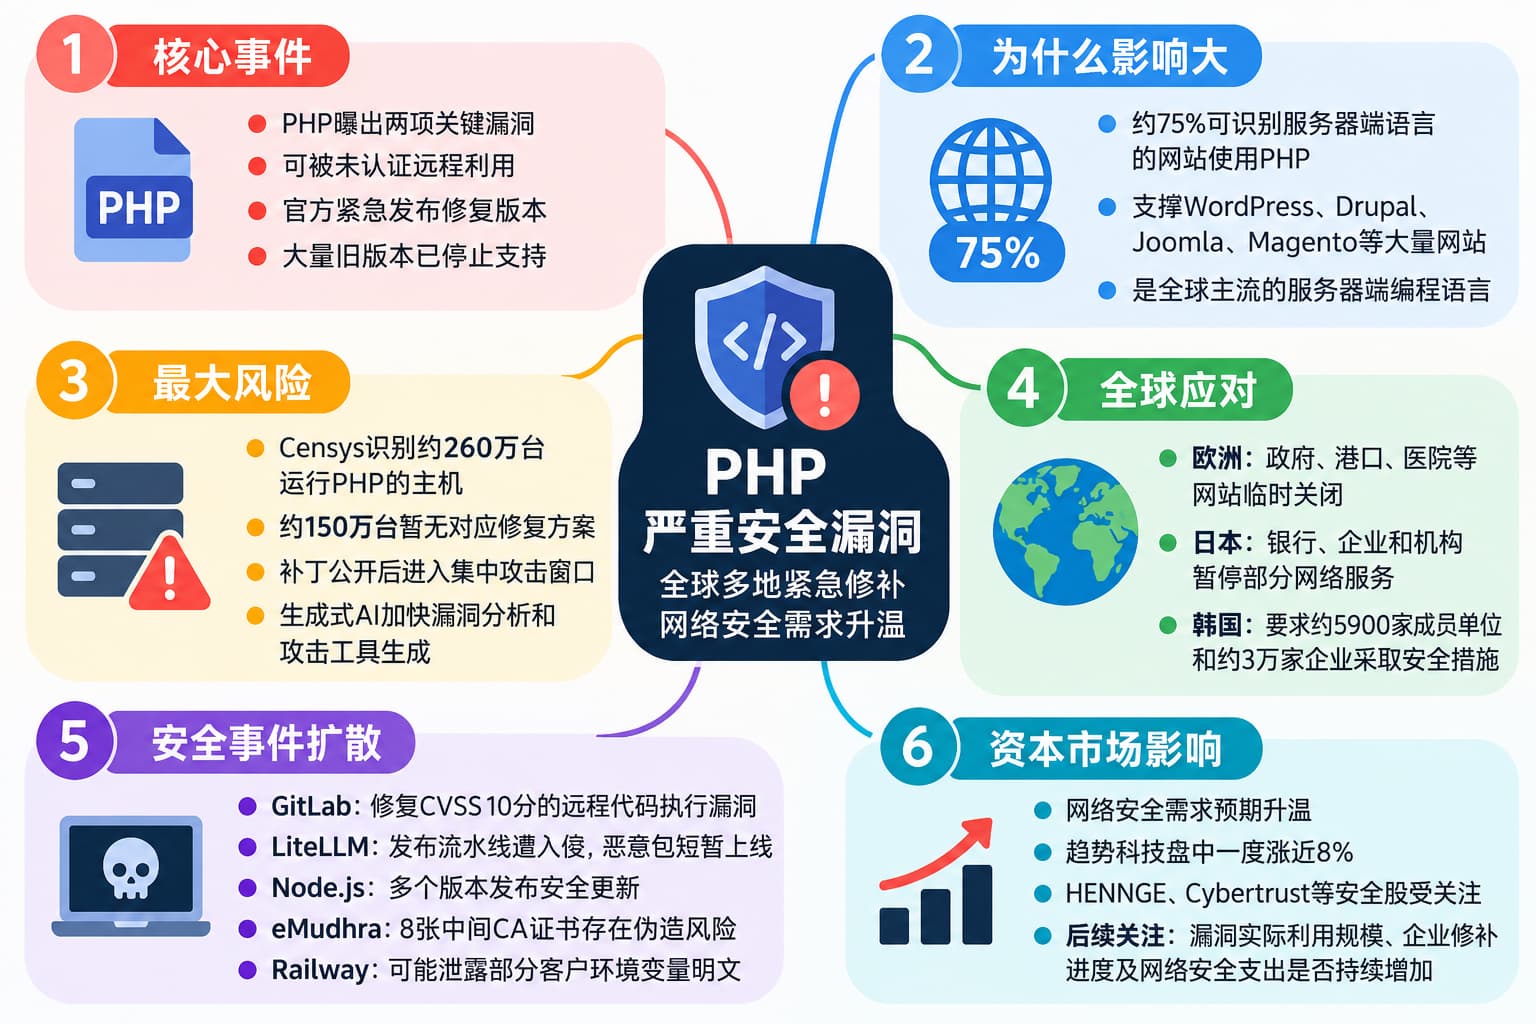
10月22日東京股市中,趨勢科技盤中一度上漲近8%,HENNGE、Cybertrust、Cyber Security Cloud等網絡安全相關股票也獲得資金關注。市場交易邏輯指向PHP漏洞影響範圍廣泛,而大量服務器短時間內難以完成升級,企業對漏洞檢測、補丁管理和網絡防護服務的需求可能上升。
PHP開發團隊本週三緊急發佈針對兩項關鍵漏洞的修復版本,並敦促用戶立即更新。相關漏洞可在未經身份驗證的情況下被遠程利用,其中部分舊版本已經停止官方支持,無法繼續獲得常規安全更新。
PHP支撐著WordPress、Drupal、Joomla和Magento等大量網站和內容管理系統。W3Techs數據顯示,在能夠識別服務器端編程語言的網站中,約75%使用PHP。漏洞公開後,多國政府機構和企業選擇暫時關閉網站或部分服務,以等待補丁部署完成。
大量服務器仍暴露在風險中
互聯網情報公司Censys數據顯示,其識別的約260萬臺運行PHP的主機中,大約150萬臺使用的版本目前沒有對應修復方案。這意味著即使補丁已經公開,相當一部分服務器仍無法通過簡單的軟件更新完成風險處置。
歐洲多國已採取預防性措施。荷蘭國家網絡安全中心主動關閉自身網站,鹿特丹港、政府綜合門戶Overheid.nl、荷蘭足協、多家醫院和主要政黨網站也陸續下線。芬蘭政府公共網絡服務被預防性關閉,法國政府內政部則將旗下網站轉入維護狀態。
日本也出現類似情況。京都銀行因安全應對暫停網站更新,並從21日晚間開始停止部分網絡服務,京都、滋賀等地多家企業和機構陸續採取臨時停服措施。日本首相高市早苗也公開提醒網站運營者確認自身網站是否使用PHP,並準備安裝最新修復程序。
韓國政府則要求約5900家網絡威脅信息共享系統成員單位,以及約3萬家依法需要申報首席信息安全官的企業採取安全措施,並研究爲中小企業提供緊急補丁支持。
安全機構目前更關注漏洞公開後的集中攻擊窗口。亞馬遜安全團隊稱,其“蜜罐”系統早在10月17日就檢測到針對相關漏洞的利用嘗試,比漏洞正式公開早四天。到漏洞披露前後,又有多個攻擊者發起嘗試。
生成式AI進一步壓縮了從漏洞披露到攻擊工具出現之間的時間。補丁公開後,攻擊者可以利用AI分析修復代碼、逆向推導漏洞機制並快速生成利用工具。網絡安全研究機構TLP聯合創始人科斯汀·拉尤(Costin Raiu)將當前局面形容爲一場“利用漏洞的競賽”。
高風險安全事件密集出現
PHP事件之外,近48小時全球軟件和雲基礎設施還連續出現多起嚴重安全問題。
GitLab修復一項CVSS評分10分、可能導致未登錄遠程代碼執行的漏洞;LiteLLM確認1.107.0版本發佈流水線遭入侵,惡意軟件包曾在PyPI上線約1小時43分鐘,並可能竊取主機中的各類憑據;Node.js也爲22.x、24.x和26.x三個版本線發佈安全更新,其中Brotli解碼器越界寫入漏洞可能導致遠程代碼執行。
基礎設施層面的風險同樣擴大。印度證書機構eMudhra有8張中間CA證書因私鑰隨機性嚴重不足而面臨僞造證書風險,Chrome、Firefox等已採取限制措施;雲應用託管平臺Railway則披露,攻擊者可能取得部分客戶環境變量明文,公司一度暫停部署,並要求用戶輪換API密鑰、數據庫憑據等敏感信息。
這些事件覆蓋編程語言、代碼託管、軟件供應鏈、服務器運行時、數字證書和雲平臺多個環節,使企業安全壓力從單一漏洞修復擴展至憑據管理、軟件依賴和開發環境防護。
資本市場率先作出反應。趨勢科技盤中接近8%的漲幅,顯示投資者正在交易企業加快漏洞檢測、補丁管理、終端防護和雲安全投入的預期。隨著PHP及其他高風險漏洞進入集中修補階段,實際利用規模和企業安全支出的變化仍將影響網絡安全板塊表現。





